
ISO 45001 กับกฎหมายไทย ส่วนที่ทับซ้อนและส่วนที่ต่าง
เทียบ ISO 45001 กับกฎกระทรวงระบบการจัดการด้านความปลอดภัย พ.ศ. 2565 แยกส่วนร่วม ส่วนเพิ่ม หน้าที่ตามกฎหมายเฉพาะ และวิธีทำ crosswalk ที่ตรวจได้
คำถามว่า “มี ISO 45001 แล้ว ถือว่าผ่านกฎหมายไทยหรือยัง” มีคำตอบสองชั้น ชั้นแรก กฎกระทรวงกำหนดมาตรฐานเกี่ยวกับระบบการจัดการด้านความปลอดภัย พ.ศ. 2565 เปิดให้ระบบตามมาตรฐาน ISO ใช้เป็นระบบการจัดการตามกฎกระทรวงได้ ชั้นที่สอง ใบรับรองระบบไม่ได้ลบหน้าที่ตามพระราชบัญญัติ กฎกระทรวงเฉพาะเรื่อง ประกาศ แบบรายงาน ใบอนุญาต และคำสั่งของพนักงานตรวจความปลอดภัย
องค์กรจึงควรเลิกมอง ISO กับกฎหมายเป็นเอกสารสองกองซึ่งต้องทำงานซ้ำทุกอย่าง แล้วสร้างกระบวนการกลางที่ตอบได้ทั้งสองฝั่ง พร้อมเก็บ requirement ซึ่งต่างกันไว้ในทะเบียนกฎหมาย การทำเช่นนี้ลดเอกสารซ้ำโดยไม่ลดความรับผิดชอบ และทำให้ auditor กับฝ่ายกฎหมายเห็นหลักฐานชุดเดียวกันในความหมายที่ถูกต้อง
ณ วันที่จัดทำบทความนี้ ISO ระบุว่า ISO 45001 ฉบับปี 2018 ซึ่งทบทวนและยืนยันในปี 2024 ยังเป็นฉบับเผยแพร่ มีภาคแก้ไขฉบับที่ 1 ปี 2024 เรื่อง climate action changes และมี ISO/DIS 45001 ฉบับถัดไปอยู่ระหว่างพัฒนา ร่างมาตรฐานยังไม่ใช่เกณฑ์รับรองฉบับใหม่ องค์กรควรติดตามสถานะจาก ISO และหน่วยรับรองก่อนวางแผนเปลี่ยนผ่าน เนื้อหาในบทนี้สรุปแนวคิดโดยไม่คัดลอกตัวบทมาตรฐานซึ่งมีลิขสิทธิ์
เริ่มจากสถานะทางกฎหมายที่ต่างกัน
ISO 45001 เป็นมาตรฐานสากลสำหรับระบบการจัดการอาชีวอนามัยและความปลอดภัย องค์กรเลือกนำไปใช้เองและอาจขอการรับรองจากหน่วยรับรอง คู่ค้า บริษัทแม่ หรือเงื่อนไขจัดซื้ออาจกำหนดให้มีใบรับรอง แต่เงื่อนไขทางธุรกิจดังกล่าวไม่ได้เปลี่ยนมาตรฐานให้เป็นกฎหมายไทยโดยตัวมันเอง
กฎหมายไทยมีผลเมื่อบุคคล กิจการ จำนวนลูกจ้าง งาน สาร หรืออุปกรณ์เข้าเงื่อนไขของฉบับนั้น กฎกระทรวงระบบการจัดการ พ.ศ. 2565 กำหนดให้นายจ้างของกิจการตามบัญชีท้ายกฎกระทรวงซึ่งมีลูกจ้างตั้งแต่ห้าสิบคนขึ้นไปจัดให้มีระบบภายในหกสิบวันนับแต่มีลูกจ้างครบ ขอบเขตนี้ไม่เหมือนการเลือกขอบเขตขอใบรับรองเสมอไป
โรงงานอาจรับรองเฉพาะสถานที่ผลิตหลัก แต่มีคลัง สำนักงาน โครงการ หรือผู้รับเหมาที่อยู่ในหน้าที่ตามกฎหมายด้วย การเขียน scope บน certificate จึงต้องเทียบกับ legal entity, employer, workplace และกิจกรรมจริง ห้ามใช้ใบรับรองของบริษัทแม่หรืออีกสาขามาครอบหน่วยงานโดยไม่มีหลักฐานว่าอยู่ในระบบเดียวกัน
โครงบริหารมีพื้นที่ทับซ้อนมาก
กฎกระทรวงไทยกำหนดองค์ประกอบขั้นต่ำห้าด้าน ได้แก่ นโยบาย การจัดการองค์กร แผนงานและการนำไปปฏิบัติ การประเมินผลกับทบทวน และการปรับปรุงพัฒนา โครงนี้สอดคล้องกับวงจรวางแผน ลงมือ ตรวจสอบ และปรับปรุงของระบบ ISO อย่างมีนัยสำคัญ
นโยบายหนึ่งฉบับสามารถตอบทั้งข้อกำหนดระบบกับกฎหมายได้ หากลงนามโดยผู้มีอำนาจ สอดคล้องกับบริบทและอันตราย มีคำมั่นปฏิบัติตามกฎหมาย ป้องกันการบาดเจ็บกับเจ็บป่วย เปิดการมีส่วนร่วม และสื่อสารถึงคนที่เกี่ยวข้อง องค์กรไม่จำเป็นต้องออก “นโยบาย ISO” กับ “นโยบายตามกฎกระทรวง” แยกกันจนข้อความขัดกัน
โครงสร้างบทบาทก็ใช้ร่วมกันได้ ตั้งแต่ผู้บริหารสูงสุด ผู้แทนสายงาน จป. คณะกรรมการ ผู้ควบคุมงาน ไปถึงลูกจ้าง แต่ต้องเติมคุณสมบัติ จำนวน การขึ้นทะเบียน และหน้าที่ซึ่งกฎหมายไทยระบุเฉพาะ ISO เน้นความรับผิดชอบและอำนาจในระบบ โดยไม่ได้แต่งตั้ง จป. หรือ คปอ. ตามเกณฑ์ไทยให้โดยอัตโนมัติ
ผู้ที่ต้องการเห็นลำดับข้อ 4 ถึงข้อ 10 อ่าน โครงสร้างข้อกำหนด ISO 45001 ประกอบ ส่วนบทนี้เน้นจุดเชื่อมหลักฐานกับช่องว่างทางกฎหมาย
การชี้บ่งอันตรายใช้กระบวนการเดียวกันได้
ทั้งสองกรอบต้องการให้องค์กรรู้ว่าอะไรทำอันตรายคน ประเมินระดับความเสี่ยง วางมาตรการ และติดตามผล ฐานข้อมูลกลางควรครอบคลุมงานประจำ งานไม่ประจำ เหตุฉุกเฉิน คนกลุ่มต่าง ๆ ผู้รับเหมา ผู้มาติดต่อ การเปลี่ยนแปลง และสภาพที่เกิดจากการออกแบบ
จุดต่างอยู่ที่รายละเอียดขั้นต่ำของกฎหมายเฉพาะเรื่อง เช่น เกณฑ์เสียง ความร้อน สารเคมี ไฟฟ้า ที่อับอากาศ เครื่องจักร ปั้นจั่น รถยก และการทำงานบนที่สูง ISO บอกให้องค์กรพิจารณา legal requirements แต่ไม่ได้พิมพ์ค่าตัวเลขไทยไว้ในมาตรฐาน risk assessment จึงต้องเชื่อม hazard กับ legal register และ control standard ของสถานที่
ตัวอย่างเช่น แบบประเมินระบุความเสี่ยงเสียงดังและเลือกอุปกรณ์คุ้มครองส่วนบุคคลได้ อาจตอบกระบวนการชี้บ่งอันตรายของ ISO แต่ยังต้องตรวจการตรวจวัดโดยผู้มีคุณสมบัติ การจัดทำโครงการอนุรักษ์การได้ยิน การตรวจสมรรถภาพ และเอกสารตามกฎหมายเสียง ถ้าข้อมูลไม่เชื่อมกัน auditor ระบบอาจเห็นแผนควบคุม ขณะที่การตรวจด้านกฎหมายพบแบบรายงานหรือรอบเวลาขาด
การมีส่วนร่วมซ้อนกันในหลักการแต่ต่างในโครงสร้าง
ISO ให้ความสำคัญกับ consultation และ participation ของคนทำงาน โดยเฉพาะคนที่ไม่ได้มีหน้าที่บริหาร เพราะคนใกล้อันตรายรู้ข้อจำกัดของงานจริง กฎหมายไทยก็กำหนดบทบาทของลูกจ้าง จป. คปอ. และการสื่อสารหลายรูปแบบ หลักฐานจากประชุม toolbox, risk assessment workshop, suggestion, incident investigation และ management of change จึงใช้สนับสนุนได้ทั้งสองด้าน
อย่างไรก็ดี การประชุมรับฟังทั่วไปไม่ได้แทนข้อกำหนดเรื่ององค์ประกอบคณะกรรมการ วาระ ความถี่ การแต่งตั้ง หรือหน้าที่ตามกฎหมาย ต้องทำ mapping ว่ากิจกรรมใดเป็น participation ตามระบบ กิจกรรมใดเป็นภาระของ คปอ. และผลจากทั้งสองช่องทางเข้าสู่ action register เดียวกันอย่างไร
องค์กรต้องจัดการอุปสรรคต่อการมีส่วนร่วมในทางปฏิบัติ เช่น เวลากะ ภาษา ความกลัวการตำหนิ การเข้าถึงข้อมูล และอำนาจหยุดงาน พระราชบัญญัติความปลอดภัยฯ ยังมีสิทธิกับการคุ้มครองเฉพาะที่องค์กรต้องนำเข้าสู่ขั้นตอน ไม่ควรถือว่ากล่องข้อเสนอแนะหนึ่งใบตอบครบ
ทะเบียนกฎหมายคือสะพาน ไม่ใช่รายชื่อไฟล์
ทะเบียนที่มีเพียงชื่อกฎหมาย วันที่ประกาศ และผู้รับผิดชอบยังประเมินความสอดคล้องไม่ได้ ควรแตกเป็น requirement ระดับที่นำไปตรวจได้ ระบุ applicability, owner, evidence, frequency, due date, change trigger และผลประเมิน พร้อมลิงก์ไปยังอันตรายกับกระบวนการที่เกี่ยวข้อง
แยกสามสถานะให้ชัด ได้แก่ applicable และปฏิบัติครบ, applicable แต่มีช่องว่าง, กับ not applicable โดยมีเหตุผล หลีกเลี่ยงช่อง “รับทราบ” ซึ่งไม่บอกผล ถ้ากฎหมายแก้ ให้ประเมินผลกระทบต่อ procedure, competence, equipment, budget, permit และ record ไม่จบที่อัปโหลด PDF ฉบับใหม่
การประเมิน legal compliance ควรใช้ผู้ที่เข้าใจทั้งตัวบทและงานจริง เดินดูหลักฐานภาคสนาม สัมภาษณ์ และสุ่ม record ผล internal audit ISO ใช้เป็นข้อมูลได้ แต่ขอบเขต audit ต้องครอบคลุม requirement นั้นและผู้ตรวจมีเกณฑ์ตรง มิฉะนั้นต้องทำ legal evaluation เพิ่ม
ข้อ 13 ยอมรับระบบ แต่ไม่ได้ออกใบรับรองการปฏิบัติตามกฎหมาย
ข้อ 13 ของกฎกระทรวงระบบการจัดการระบุว่า หากนายจ้างจัดระบบตามมาตรฐานที่ระบุ รวมถึงมาตรฐาน ISO ให้ถือว่าได้จัดให้มีระบบการจัดการด้านความปลอดภัยตามกฎกระทรวงแล้ว ใจความนี้ช่วยให้องค์กรไม่ต้องสร้างระบบคู่ขนานเพื่อโครงบริหาร
คำว่า “จัดให้มีระบบ” ต่างจากคำว่า “ปฏิบัติตามกฎหมายทุกฉบับครบ” หน่วยรับรองสุ่มตัวอย่างตามขอบเขต เวลา และเกณฑ์ของการรับรอง ไม่ได้ทำหน้าที่พนักงานตรวจความปลอดภัย และ certificate ไม่รับรองรายการกฎหมายแบบรายข้อ การพบ nonconformity ด้านกฎหมายอาจกระทบ certificate ตามกระบวนการรับรอง แต่การไม่มี finding ไม่ได้เป็นหลักฐานเด็ดขาดว่าทุกหน้าที่ครบ
องค์กรควรเขียน rule of use สำหรับ certificate เช่น ใช้แสดงว่าระบบผ่านการรับรองใน scope และช่วงเวลาที่ระบุ ห้ามใช้แทนใบอนุญาตหรือรายงานต่อราชการ และต้องแจ้ง legal/compliance owner เมื่อ scope, suspension, withdrawal หรือ certification body เปลี่ยน
หน้าที่เฉพาะที่ต้องเก็บแยกในระบบเดียว
กฎหมายไทยอาจระบุบุคคลมีคุณสมบัติ ผู้ตรวจ ผู้ทดสอบ วิศวกร แพทย์ หรือหน่วยฝึกอบรม กำหนดแบบ รายงาน ช่องทาง และกำหนดวัน รวมทั้งกำหนดค่าตัดสินเชิงตัวเลข สิ่งเหล่านี้ควรอยู่ใน workflow ของระบบเดียว แต่ต้องรักษา field เฉพาะไว้ เช่น เลขทะเบียน วันหมดอายุ ผู้รับรอง และหลักฐานส่งหน่วยงาน
มาตรา 32 ให้นายจ้างดำเนินการสำรวจอันตราย ประเมินความเสี่ยง ศึกษาผลกระทบ และจัดทำแผนดำเนินงานกับแผนควบคุมตามหลักเกณฑ์ที่กำหนด แม้องค์กรมี risk register ตาม ISO ก็ต้องตรวจว่ารูปแบบ ผู้จัดทำ การรับรอง และการส่งตามกฎที่ใช้บังคับครบ ไม่สรุปจากชื่อเอกสารคล้ายกัน
เช่นเดียวกับการอบรม ISO ต้องการ competence และ awareness แต่องค์กรยังต้องควบคุมหลักสูตร ชั่วโมง วิทยากร หน่วยอนุญาต รายชื่อผู้เข้า และกำหนดแจ้งตามกฎหมายไทย การประเมินทำงานได้ช่วยยืนยันผล ส่วนใบรับรองหลักสูตรช่วยยืนยันภาระตามรูปแบบ ทั้งสองหลักฐานเสริมกันแต่แทนกันไม่ได้เสมอไป
เรื่องที่มาตรฐานเพิ่มมุมบริหารให้กว้างขึ้น
ISO เริ่มจากบริบทองค์กร ความต้องการของผู้มีส่วนได้ส่วนเสีย ความเสี่ยงและโอกาสของระบบ ตลอดจนการบูรณาการเข้ากับกลยุทธ์ กฎหมายไทยอาจกำหนดงานขั้นต่ำ แต่ระบบ ISO ผลักให้ผู้บริหารพิจารณาการเปลี่ยนตลาด เทคโนโลยี ห่วงโซ่อุปทาน การจ้างเหมาช่วง และการตัดสินใจเชิงธุรกิจที่ส่งผลต่อ OH&S
มาตรฐานยังจัดความเชื่อมโยงของ objectives, change management, procurement, outsourcing, audit, management review และ continual improvement ไว้ในวงจรเดียว องค์กรที่ทำตามเจตนารมณ์จะเห็นว่า การซื้อเครื่องจักรราคาต่ำหรือกำหนด lead time สั้นเป็นการตัดสินใจความปลอดภัยด้วย ไม่ผลักภาระทั้งหมดไปยัง จป. หลังสัญญาลงนาม
ภาคแก้ไขฉบับที่ 1 ปี 2024 เติมการพิจารณาว่าการเปลี่ยนแปลงสภาพภูมิอากาศเป็นประเด็นที่เกี่ยวข้องกับบริบทหรือไม่ และผู้มีส่วนได้ส่วนเสียอาจมีข้อกำหนดเกี่ยวข้องอย่างไร องค์กรควรประเมินตามความจริง เช่น ความร้อน น้ำท่วม ควันไฟฟ้า ความต่อเนื่องของสาธารณูปโภค และงานฉุกเฉิน ไม่สร้างโครงการเพื่อปิดเอกสารโดยไม่มี relevance
ตารางทำงานร่วมแบบย่อ
| กระบวนการ | ใช้หลักฐานร่วมได้ | ส่วนที่ต้องตรวจเพิ่ม |
|---|---|---|
| นโยบายและบทบาท | นโยบาย โครงสร้าง อำนาจ หน้าที่ | การแต่งตั้ง จำนวน คุณสมบัติ และทะเบียนตามกฎหมาย |
| ชี้บ่งอันตราย | hazard register, risk assessment, control plan | วิธี ผู้มีคุณสมบัติ ค่าเกณฑ์ และแบบเฉพาะเรื่อง |
| กฎหมาย | legal register, change review, compliance evaluation | ขอบเขตไทย กำหนดวัน รายงาน ใบอนุญาต และคำสั่งราชการ |
| ความสามารถ | competency matrix, training, assessment | หลักสูตร ชั่วโมง วิทยากร และหลักฐานที่กฎหมายกำหนด |
| ปฏิบัติการ | procedure, PTW, contractor control, MOC | มาตรการและระยะตรวจเฉพาะเครื่องจักรหรืออันตราย |
| ฉุกเฉิน | scenario, plan, drill, improvement | การส่งแผน การแจ้งเหตุ และความถี่ตามฉบับที่ใช้ |
| ตรวจและทบทวน | audit, KPI, management review, action | การตรวจวัด รายงาน และผู้รับรองตามกฎหมาย |
ตารางนี้ใช้เป็นจุดเริ่ม ไม่ใช่ legal opinion แต่ละแถวควรแตกเป็น requirement ตามประเภทกิจการและพื้นที่ จากนั้นกำหนด master record เพียงชุดเดียวกับ view สำหรับ ISO, กฎหมาย, ลูกค้า และผู้บริหาร ลดการคัดลอกข้อมูลซึ่งเสี่ยงไม่ตรงกัน
วิธีทำแผนที่ทับซ้อนห้าขั้น
ขั้นแรก ยืนยัน scope ทั้งสองฝั่ง วาด legal entities, นายจ้าง, สถานที่, กระบวนการ, จำนวนลูกจ้าง และผู้รับเหมา เทียบกับข้อความบน certificate กับ scope statement ของระบบ
ขั้นที่สอง สร้างรายการกระบวนการกลาง เช่น leadership, hazard and risk, compliance, competence, communication, operation, emergency, monitoring, audit, review และ improvement หลีกเลี่ยงเริ่มจากเลขข้อ เพราะเลขต่างกันและนำไปสู่เอกสารซ้ำ
ขั้นที่สาม map requirement ไปยัง process, owner และ evidence หนึ่งรายการสามารถมีหลาย source แต่ต้องระบุ acceptance criteria ของแต่ละ source เช่น audit report หนึ่งฉบับตอบทั้งข้อประเมินระบบกับ ISO ได้เมื่อขอบเขตและความสามารถผู้ตรวจครบ
ขั้นที่สี่ หา one-way gap ซึ่งมีเฉพาะกฎหมายหรือเฉพาะมาตรฐาน แล้วทำ workstream แยก ช่องกฎหมายมักเป็นรูปแบบ คุณสมบัติ เวลาและค่าตัวเลข ช่อง ISO มักเป็นบริบท ผู้มีส่วนได้ส่วนเสีย โอกาส การบูรณาการ และวงจรปรับปรุง
ขั้นที่ห้า ทดสอบด้วย sample จริง เลือกอันตรายหนึ่งเรื่อง เช่น เสียง รถยก หรือสารเคมี แล้วตามตั้งแต่ context และ risk ถึง legal clause, control, competence, inspection, incident, audit กับ review หากหลักฐานขาดช่วง แผนที่บน spreadsheet ยังไม่สะท้อนระบบจริง
ใช้ รายการตรวจระบบความปลอดภัยภายใน เป็นฐานทดลอง แล้วเติมเกณฑ์เฉพาะกฎหมายของสถานที่
สัญญาณว่าระบบถูกทำเป็นสองโลก
- ฝ่าย ISO และฝ่ายกฎหมายมีรายการ action คนละชุดและวันครบกำหนดไม่ตรงกัน
- risk register ใช้ชื่ออันตรายต่างจากทะเบียนตรวจวัดจนค้นความสัมพันธ์ไม่ได้
- auditor ปิด finding จาก procedure แต่หน้างานหรือแบบส่งราชการยังไม่เปลี่ยน
- legal update ถูกส่งทางอีเมล แต่ไม่มีผู้ประเมินผลต่อเครื่องจักร งบ และ competence
- management review เห็นอัตราอุบัติเหตุ แต่ไม่เห็นใบอนุญาตหมดอายุหรือรายงานค้าง
- certificate scope แคบกว่าพื้นที่ซึ่งบริษัทใช้สื่อสารต่อคู่ค้า
- ผู้บริหารเชื่อว่า certification body รับผิดชอบยืนยัน compliance แทนองค์กร
เมื่อพบสัญญาณเหล่านี้ ให้รวม governance ก่อนรวมไฟล์ กำหนดเจ้าของกระบวนการ เจ้าของ requirement และผู้อนุมัติความเสี่ยงให้ชัด ตั้ง meeting cadence กับ dashboard เดียว แล้วจึงลดแบบฟอร์มซ้ำ การย้ายเอกสารไปไว้ระบบเดียวโดยบทบาทยังแยกจะได้เพียงคลังข้อมูลใหม่
ข้อสรุปสำหรับผู้บริหารและผู้ตรวจ
ISO 45001 กับกฎหมายไทยทับซ้อนกันมากในวงจรบริหาร การชี้บ่งอันตราย การวางแผน การมีส่วนร่วม การควบคุมปฏิบัติการ การตรวจ และการปรับปรุง กฎกระทรวง พ.ศ. 2565 ยังรับรองหลักการว่าระบบตาม ISO ใช้เป็นระบบการจัดการด้านความปลอดภัยได้ จึงมีเหตุผลทั้งด้านประสิทธิภาพและความชัดเจนที่จะบริหารเป็นระบบเดียว
ส่วนที่ต่างต้องคงความละเอียด กฎหมายกำหนดขอบเขตบังคับ บุคลากร วิธี เวลา ค่าตัดสิน เอกสารและอำนาจรัฐ ขณะที่ ISO เป็นกรอบระบบโดยสมัครใจและการรับรองอาศัยการสุ่มตรวจ ความสำเร็จไม่ได้อยู่ที่ทำ cross-reference ให้ครบช่อง แต่อยู่ที่คนหน้างานใช้ control เดียว ผู้บริหารเห็น risk กับ obligation เดียว และหลักฐานหนึ่งชุดตอบได้ว่าทำอะไร เพราะข้อใด เมื่อใด ใครตรวจ และผลยังมีประสิทธิผลหรือไม่
เริ่มจากสุ่มกฎหมายเฉพาะหนึ่งเรื่องกับข้อกำหนด ISO หนึ่งกระบวนการ แล้วตามหลักฐานจนถึงหน้างาน หากเจอเอกสารสองฉบับที่ตั้งใจทำเรื่องเดียวกัน ให้เลือก master และรักษาเกณฑ์ทั้งสองฝั่ง หากเจอหน้าที่ซึ่งไม่มี owner ให้ปิดช่องนั้นก่อนเตรียมรับ audit เพราะตรารับรองและผลตรวจราชการอาจมองคนละมุม แต่ชีวิตของคนทำงานอยู่ในระบบเดียวกัน
อยากให้ทีมรู้เรื่องนี้แบบลงลึก?
หลักสูตรครบทุกระดับ — ทั้งหลักสูตรตามกฎหมายและหลักสูตรเฉพาะทาง
บทความที่เกี่ยวข้อง
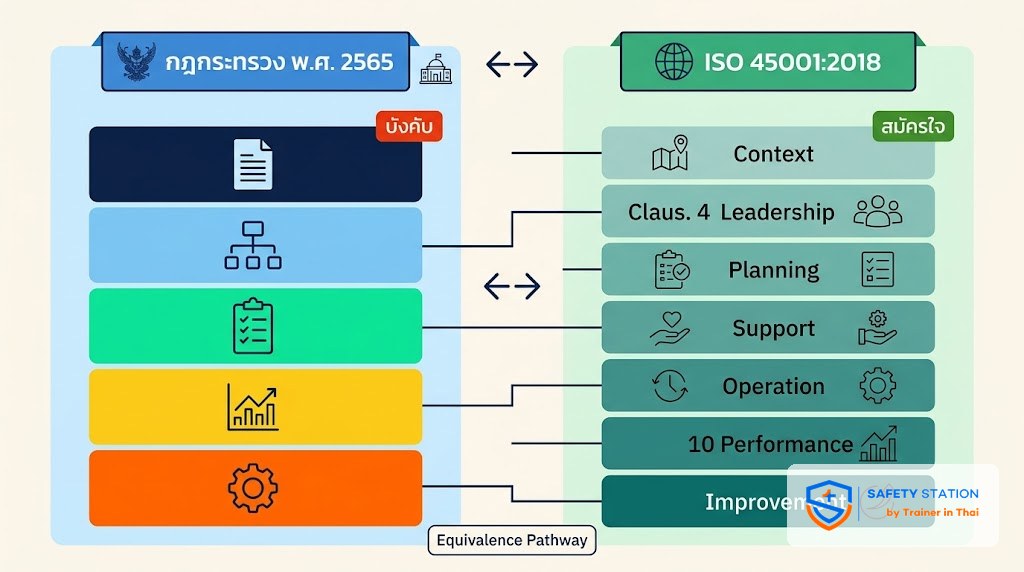
ISO 45001 vs กฎกระทรวง SMS 2565 — เทียบ Clause ต่อข้อแบบ Auditor
เทียบ ISO 45001:2018 กับกฎกระทรวง SMS พ.ศ. 2565 — mapping 5 องค์ประกอบไทย vs Clause 4-10 ISO + gap analysis สำหรับ จป.วิชาชีพและ Internal Auditor

โครงสร้างข้อกำหนดของ ISO 45001 กับส่วนที่กฎหมายไทยกำหนดไว้แล้ว
ไล่โครงข้อกำหนด ISO 45001 ข้อ 4 ถึงข้อ 10 ตามวงจรวางแผน ลงมือ ตรวจสอบ ปรับปรุง พร้อมชี้ข้อที่กฎกระทรวง พ.ศ. 2565 กำหนดไว้แล้ว ขอบเขตข้อ 13 และลำดับเริ่มทำ